Cikkünkben áttekintjük, miként ismerhetők fel a támadásra utaló jelek, és hogyan segíthet a Kreatívoldal weboldalkészítő szakembere a felületek szakszerű megóvásában és helyreállításában.
A weboldalak feltörése ritkán jár látványos rombolással, a támadók célja ugyanis a rendszer észrevétlen kihasználása. A leggyakoribb árulkodó jel az idegen webhelyekre történő kéretlen átirányítás, amely sok esetben kizárólag mobilnetről vagy a keresőből érkező látogatóknál jelentkezik.
Szintén gyanúra ad okot, ha a tartalmak között ismeretlen szerencsejáték, kripto vagy egyéb spam linkek bukkannak fel, esetleg a vezérlőpultban idegen adminisztrátori fiók jelenik meg. A Google Search Console felületén megjelenő biztonsági figyelmeztetés, a böngészők által küldött piros veszélyjelzés, valamint az indokolatlan szerverterhelés és a hirtelen lelassulás mind arról tanúskodnak, hogy a kódok közé illetéktelen szkriptek kerültek.
Ha bekövetkezik a baj, a legfontosabb a higgadt és szisztematikus kármentés, és a kapkodó törölgetés elkerülése.
Első lépésként azonnal rögzíteni kell a teljes jelenlegi állapotot egy biztonsági másolatban, valamint le kell tölteni a tárhely hozzáférési naplóit a betörési pont azonosításához. Ezután azonnal ki kell zárni a támadókat: le kell cserélni a tárhely, az adatbázis és a felhasználói fiókok jelszavait, törölni kell a jogosulatlan profilokat, és érdemes megújítani a rendszer biztonsági kulcsait is.
A tisztítás során a WordPress alaprendszerét hivatalos forrásból származó tiszta fájlokkal kell felülírni, a bővítményeket újra kell telepíteni, a feltöltések mappájából pedig el kell távolítani a futtatható kódokat. Végül az adatbázis átvizsgálása és a Google felé történő újraellenőrzési kérelem zárja a folyamatot.
A hasonló jellegű kellemetlenségek elkerülése érdekében a legcélravezetőbb döntés egy tapasztalt szakemberre bízni a digitális felületek kialakítását és folyamatos karbantartását. Amennyiben professzionális segítségre van szükségünk, a Kreatívoldal szakemberét kereshetjük a feladattal.
A precíz szaktudás nemcsak az új, modern és biztonságos weboldalak létrehozásában nyújt biztos támaszt, hanem a már meglévő felületek felügyeletében is. A rendszeres frissítéseknek, az átgondolt szerverbeállításoknak és a külső tárhelyre készülő biztonsági mentéseknek köszönhetően a honlap biztosan ellenáll majd a támadásoknak.
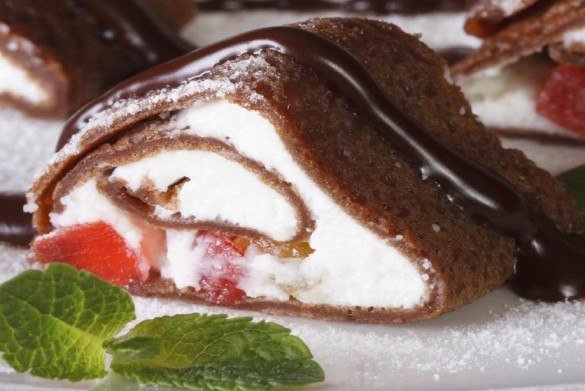 Palacsinta @csokibolondoknak




 Gyors
 Olcsó
 Főzés nélül
 Maradékból